Tek Oturum Açma (SSO) Kimlik Doğrulaması
GPUStack, OIDC, SAML ve CAS gibi Tek Oturum Açma (SSO) kimlik doğrulama yöntemlerini destekler. Bu, kullanıcıların harici bir kimlik sağlayıcısından gelen mevcut kimlik bilgilerini kullanarak oturum açmasına olanak tanır.
Aynı anda bir SSO yöntemi etkindir ve oturum açma sayfası, SSO düğmesini kullanımdaki protokolle etiketler, ör. Log in with OIDC. Bunun yerine kimlik sağlayıcıyı adlandırmak için; Log in with Okta, --external-auth-provider-name'yi ayarlayın.
OIDC
OIDC'yi destekleyen herhangi bir kimlik doğrulama sağlayıcısı yapılandırılabilir. Varsa email, name ve picture talepleri kullanılır. İzin verilen yönlendirme URI'si <server-url>/auth/oidc/callback içermelidir.
OIDC sağlayıcınız özel veya kurumsal bir CA tarafından verilen bir sertifika kullanıyorsa, CA sertifikalarını GPUStack kapsayıcısına nasıl bağlayacağınızı öğrenmek için Ek Güvenilir CA'lar konusuna bakın.
OIDC yapılandırması için aşağıdaki CLI bayrakları mevcuttur:
Bayrak | Açıklama |
|---|---|
--oidc-issuer | OIDC veren kuruluş URL'si. <issuer>/.well-known/openid-configuration altındaki OIDC keşfi, OIDC yapılandırmasını keşfetmek için kullanılacaktır. |
--oidc-client-id | OIDC istemci kimliği. |
--oidc-client-secret | OIDC istemci sırrı. |
--oidc-redirect-uri | OIDC uygulamanızda yapılandırılan yönlendirme URI'si. Bu <server-url>/auth/oidc/callback olarak ayarlanmalıdır. |
--external-auth-provider-name (İsteğe bağlı) | Giriş sayfasının SSO düğmesinde gösterilen kimlik sağlayıcının adı, ör. Okta. Ayarlanmadığında varsayılan olarak OIDC olur. |
--external-auth-name (İsteğe bağlı) | OIDC kullanıcı bilgilerinin kullanıcı adına eşlenmesi, örneğin, preferred_username. Varsayılan olarak, varsa email talebi kullanılır. |
--external-auth-full-name (İsteğe bağlı) | OIDC kullanıcı bilgilerinin kullanıcının tam adıyla eşleştirilmesi. Birden fazla öğe birleştirilebilir, örneğin name veya firstName+lastName. Varsayılan olarak name talebi kullanılır. |
--external-auth-avatar-url (İsteğe bağlı) | OIDC kullanıcı bilgilerinin kullanıcının avatar URL'sine eşlenmesi. Varsayılan olarak, varsa picture talebi kullanılır. |
--external-auth-default-inactive (İsteğe bağlı) | Yeni SSO kullanıcılarının varsayılan olarak etkinleştirilmesini engeller. |
--external-auth-post-logout-redirect-key (İsteğe bağlı) | Farklı IdP'ler arasında oturum kapatma sonrası yeniden yönlendirme için genel parametre adı (ör. Auth0 returnTo). Hem OIDC hem de SAML'ye uygulanır. |
Bu seçenekleri CLI bayrakları yerine ortam değişkenleri aracılığıyla da ayarlayabilirsiniz:
Örnek: Auth0 OIDC ile entegrasyon
GPUStack'i OIDC sağlayıcısı olarak Auth0 ile yapılandırmak için:
- auth0'e gidin ve
Regular Web Applicationstürüyle yeni bir uygulama oluşturun.
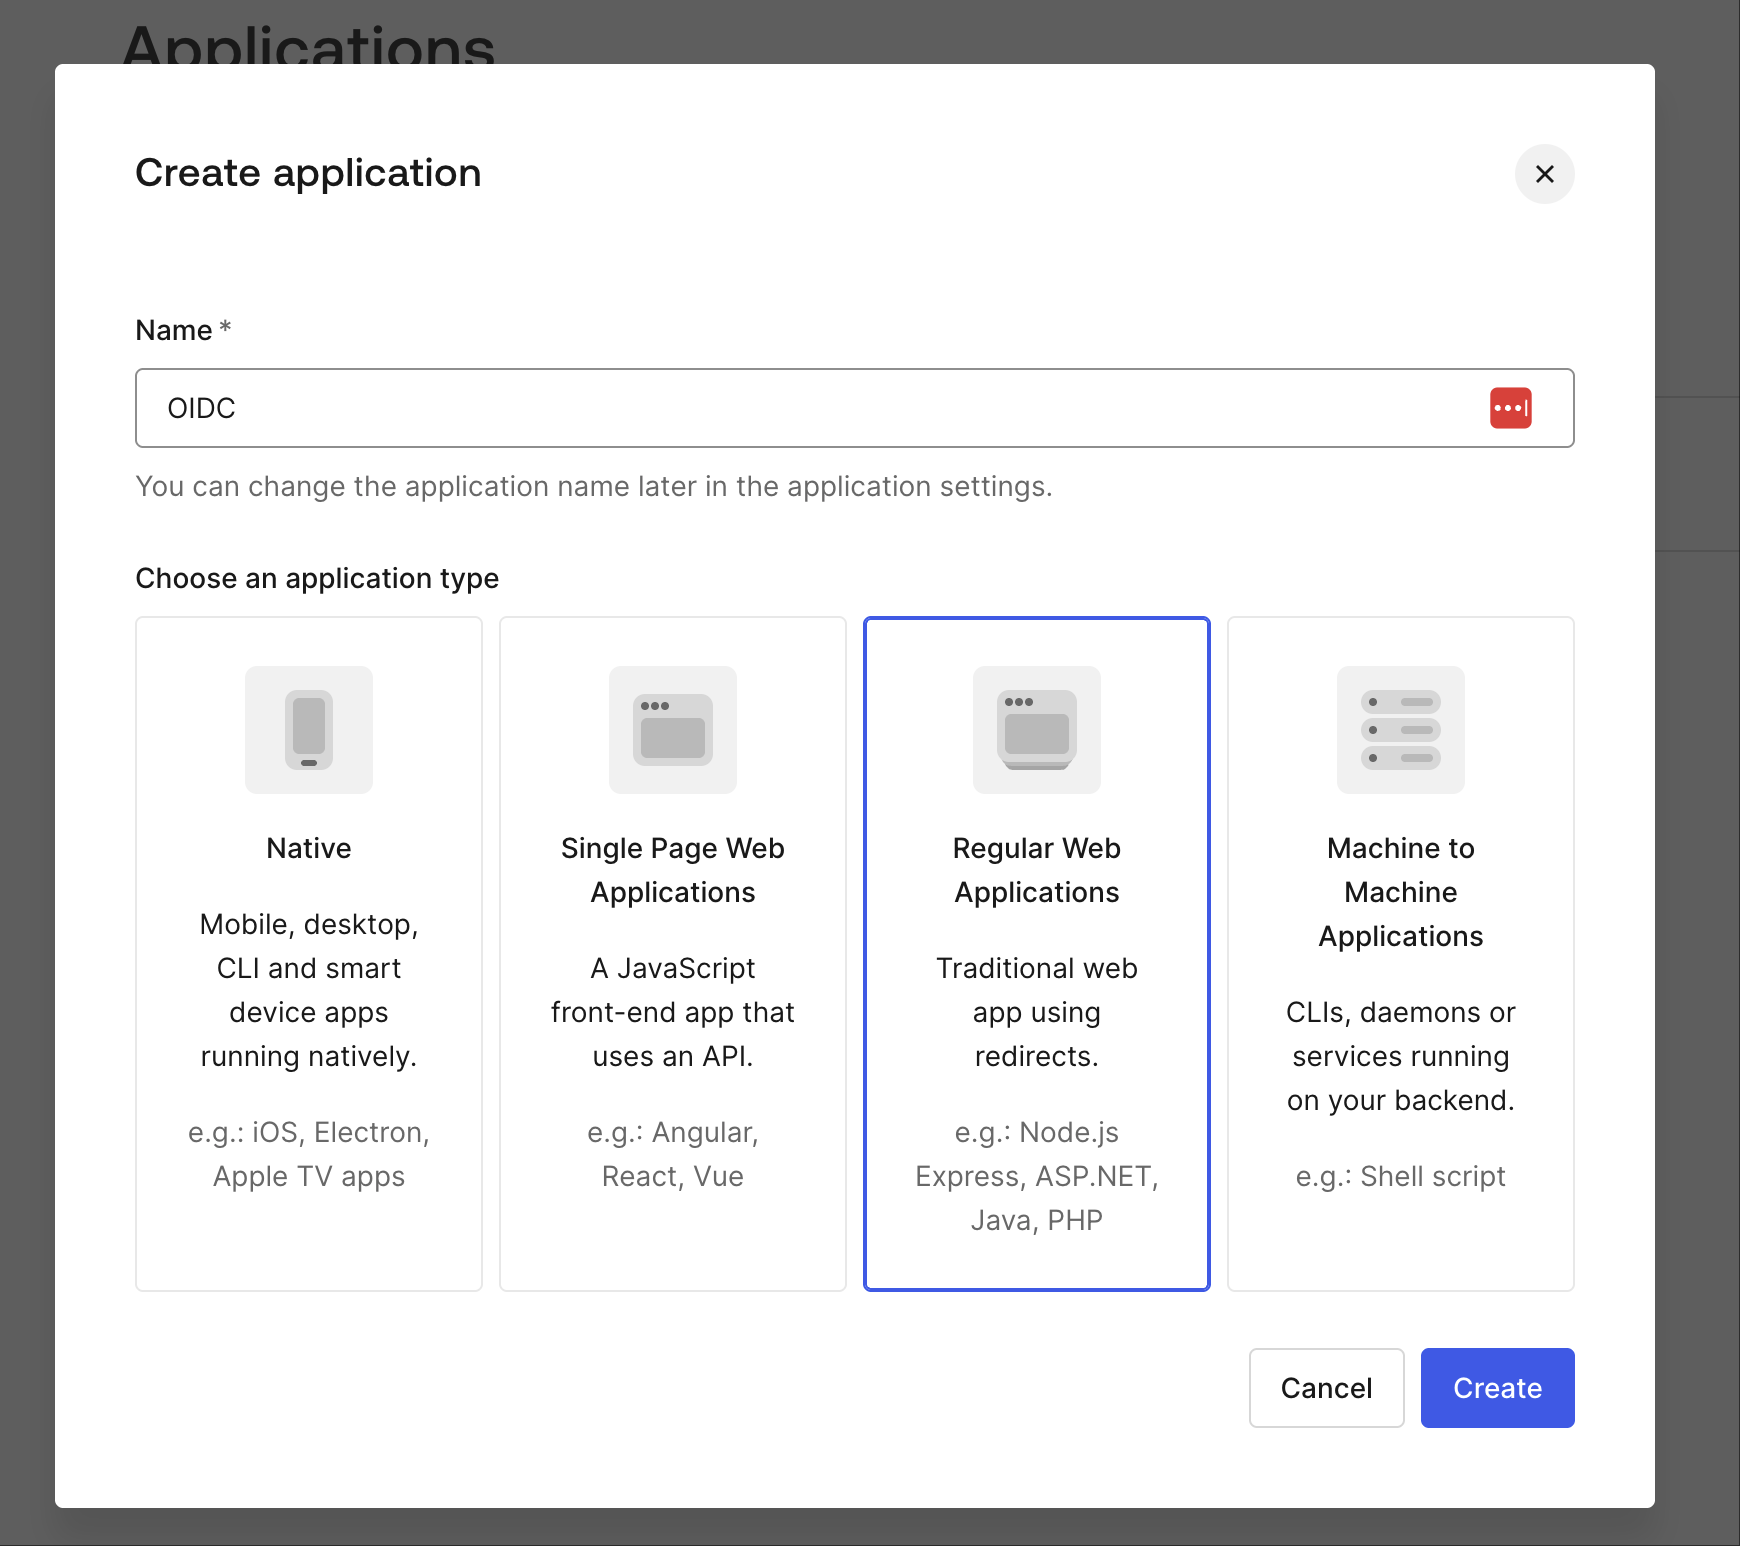
- Uygulama ayarlarından
Domain,Client IDveClient Secret'yi alın.
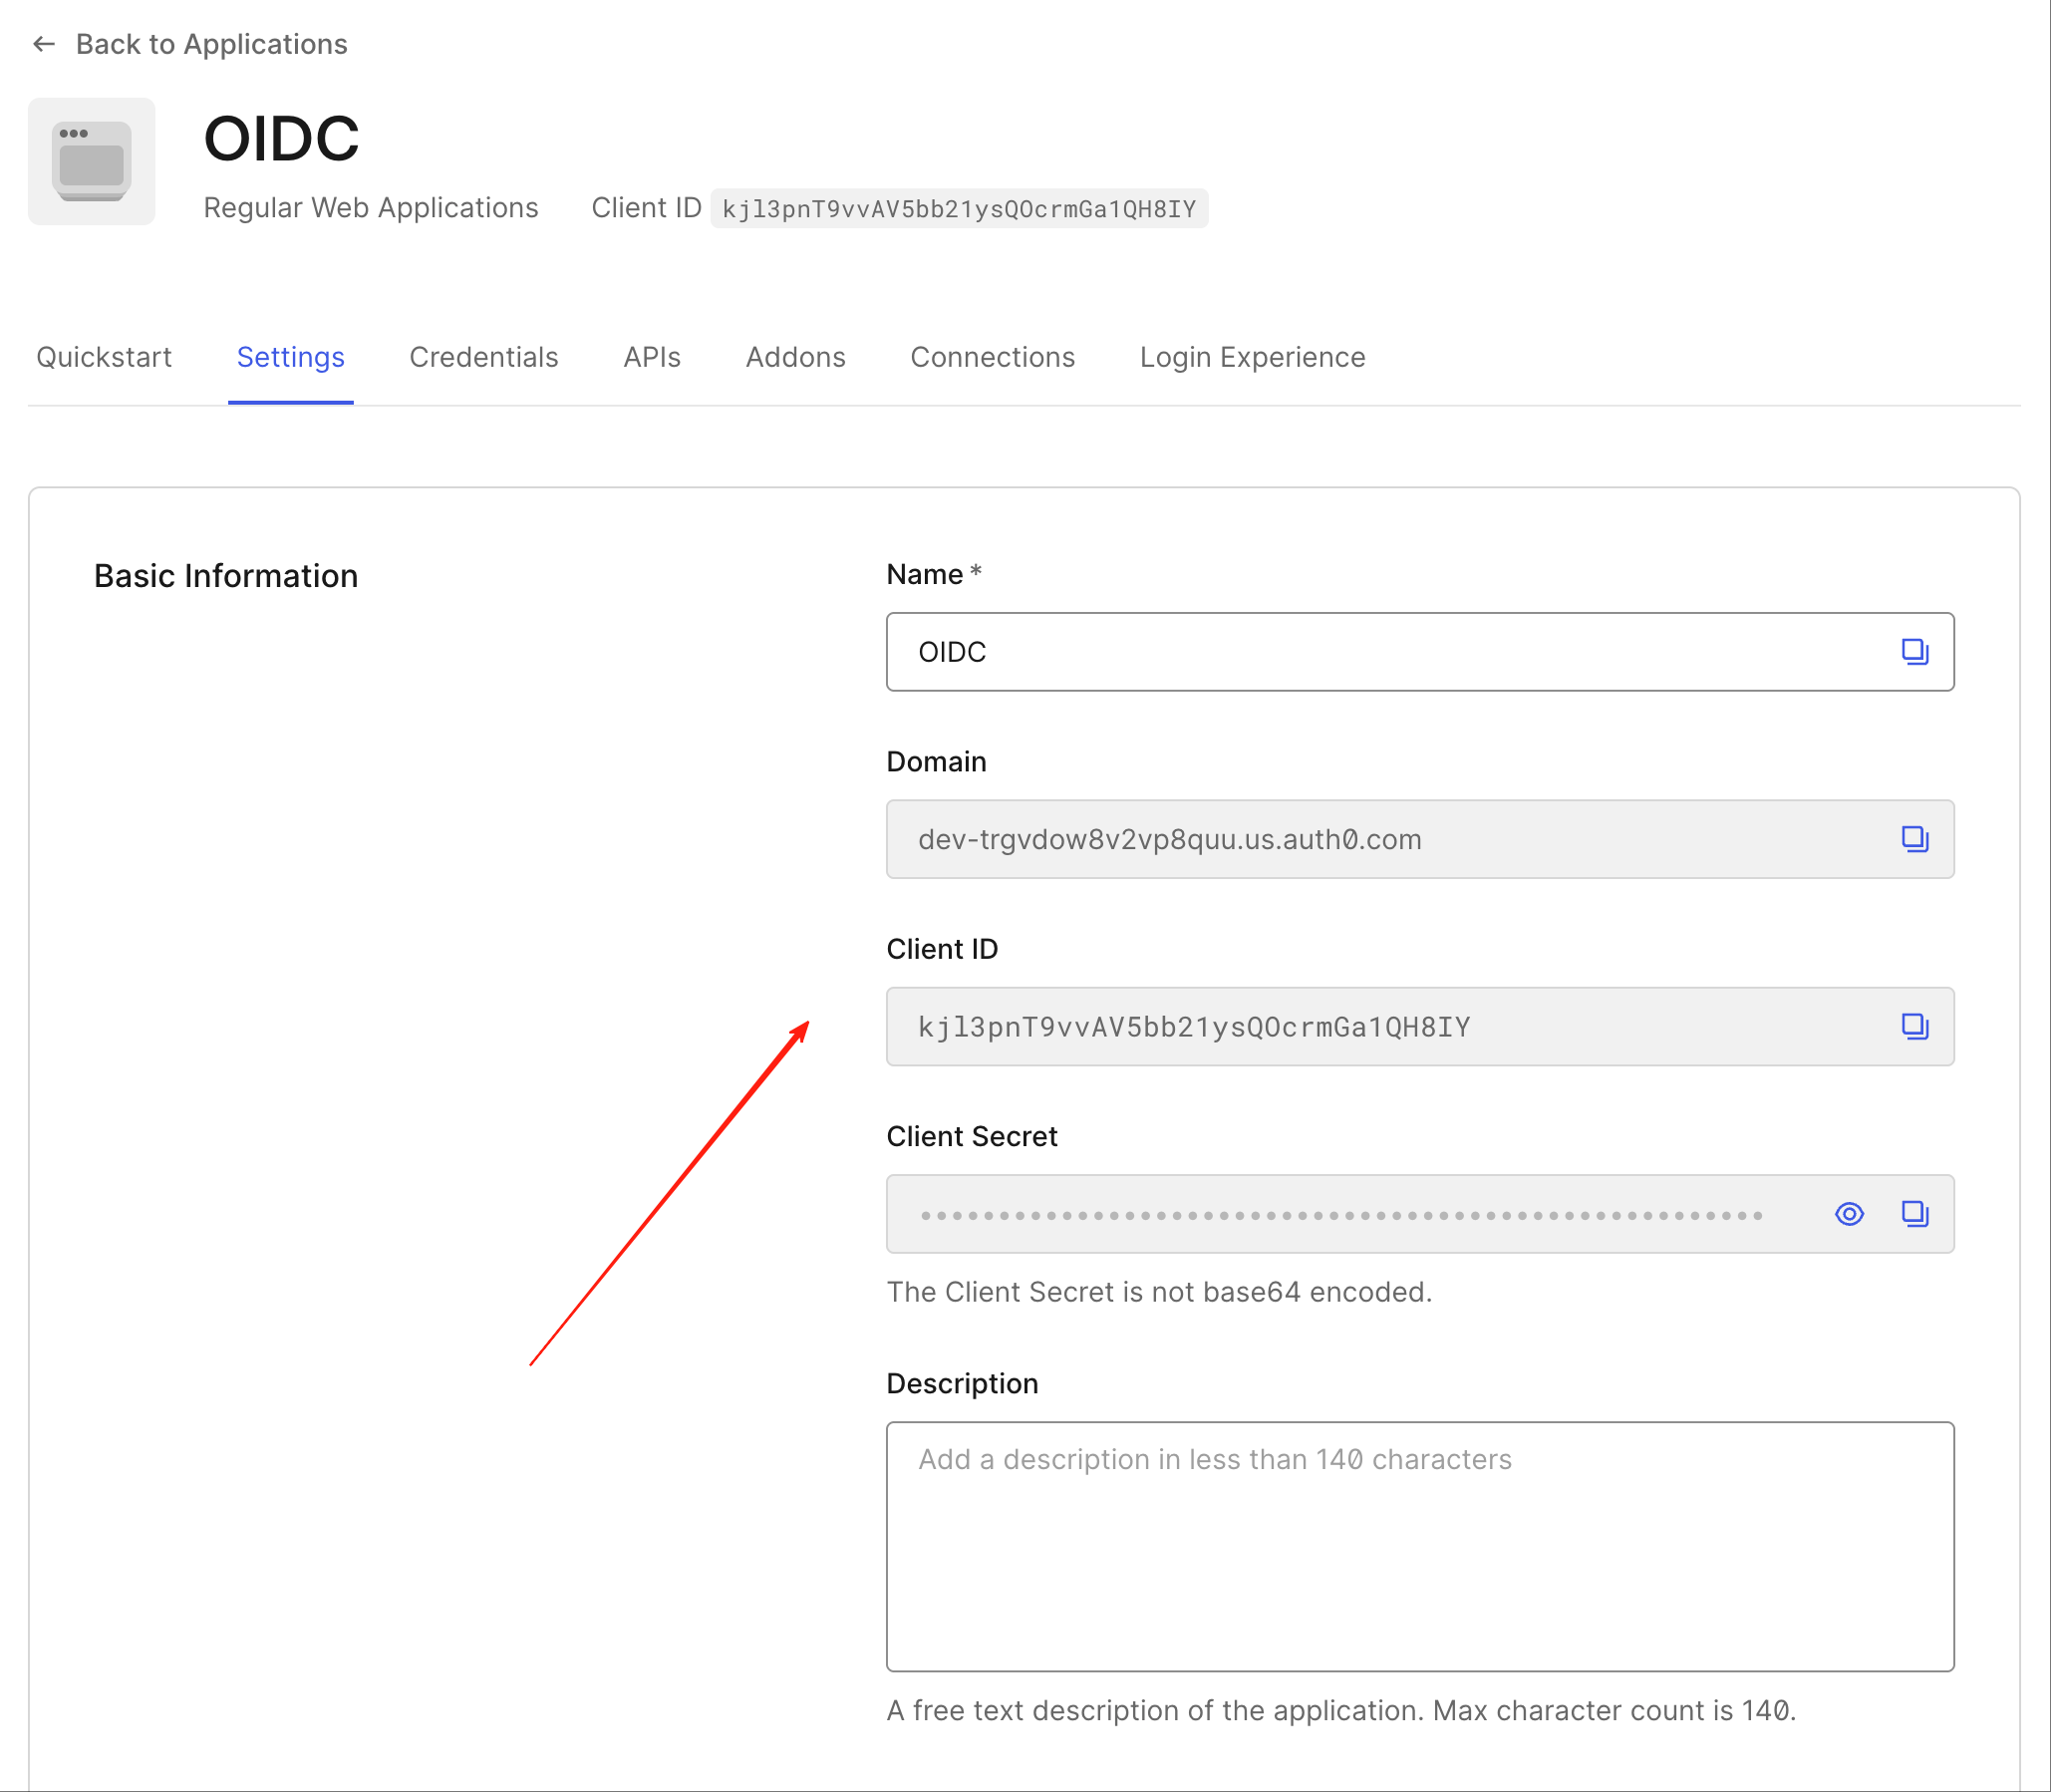
-
İzin Verilen Geri Arama URL'lerine
<your-server-url>/auth/oidc/callbackekleyin. URL'yi sunucunuzun URL'siyle eşleşecek şekilde uyarlayın. -
İzin Verilen Oturum Kapatma URL'leri'ne
<your-server-url>/(veya istediğiniz oturum kapatma sonrası URL'sini) ekleyin.
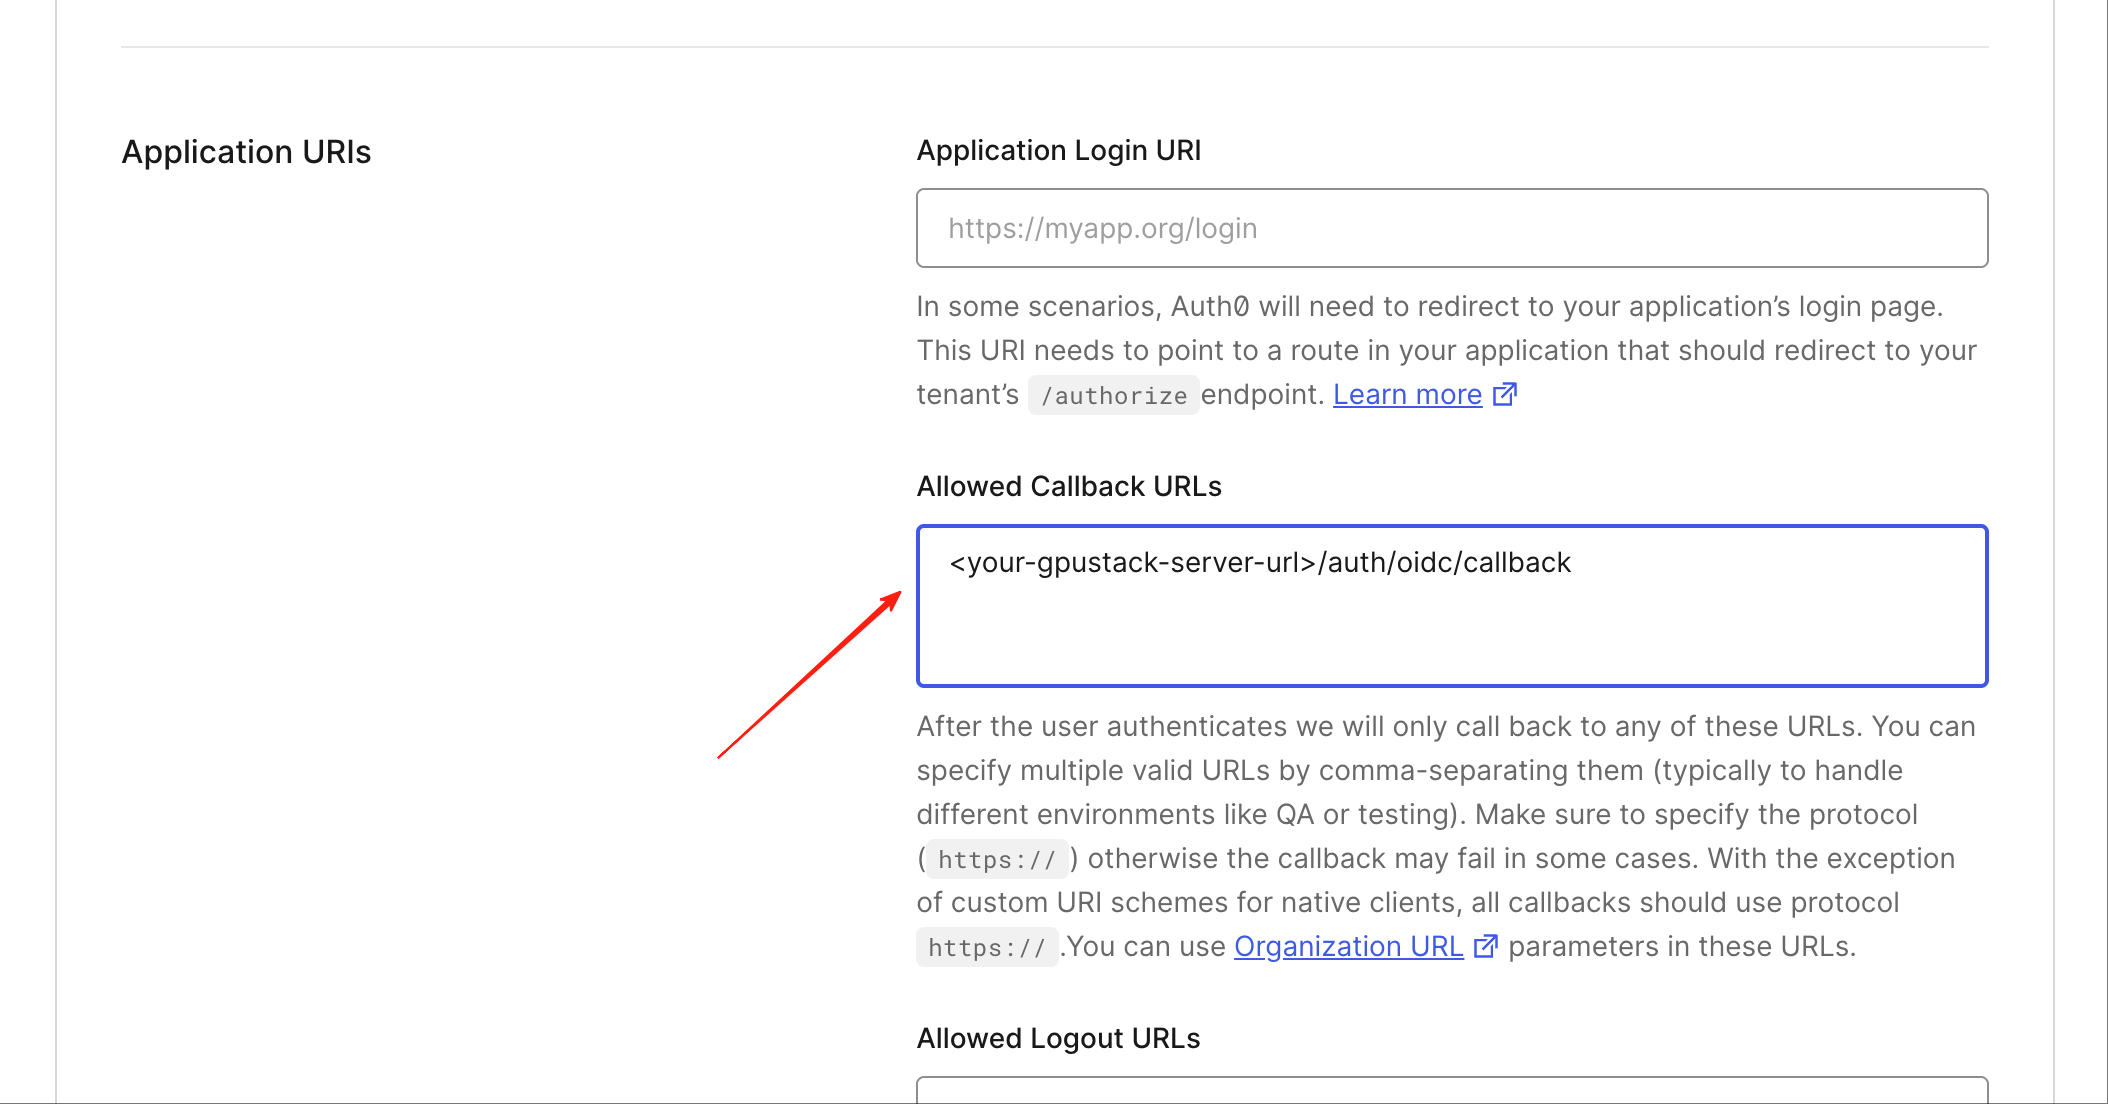
Daha sonra GPUStack'i ilgili OIDC yapılandırmasıyla çalıştırın. Aşağıdaki örnekte CUDA ile Docker kullanılmaktadır:
Not
Özel CA sertifikası montajı yalnızca OIDC sağlayıcınız özel bir CA tarafından imzalandığında gereklidir. Auth0 gibi genel OIDC sağlayıcıları genellikle buna ihtiyaç duymaz.
SAML
GPUStack, Tek Oturum Açma (SSO) için SAML kimlik doğrulamasını destekler. Bu, kullanıcıların SAML'yi destekleyen harici bir kimlik sağlayıcıdan gelen mevcut kimlik bilgilerini kullanarak oturum açmasına olanak tanır.
SAML yapılandırması için aşağıdaki CLI bayrakları mevcuttur:
Bayrak | Açıklama |
|---|---|
--saml-idp-server-url | SAML Kimlik Sağlayıcı sunucu URL'si. |
--saml-idp-entity-id | SAML Kimlik Sağlayıcı varlık kimliği. |
--saml-idp-x509-cert | SAML Kimlik Sağlayıcı X.509 sertifikası. |
--saml-sp-entity-id | SAML Servis Sağlayıcı varlık kimliği. |
--saml-sp-acs-url | SAML Servis Sağlayıcı Onayı Tüketici Hizmeti URL'si. <gpustack-server-url>/auth/saml/callback olarak ayarlanmalıdır. |
--saml-sp-x509-cert | SAML Servis Sağlayıcı X.509 sertifikası. |
--saml-sp-private-key | SAML Servis Sağlayıcı özel anahtarı. |
--saml-idp-logout-url (İsteğe bağlı) | SAML Kimlik Sağlayıcı Tek Oturum Kapatma uç noktası URL'si. |
--saml-sp-slo-url (İsteğe bağlı) | SAML Servis Sağlayıcı Tek Oturum Kapatma Hizmeti geri arama URL'si (ör. <server-url>/auth/saml/logout/callback). |
--saml-sp-attribute-prefix (İsteğe bağlı) | --external-auth-* tarafından belirtilen nitelikleri getirmek için kullanılan SAML Servis Sağlayıcı özellik öneki. örneğin, 'http://schemas.auth0.com/'. |
--saml-security (İsteğe bağlı) | JSON formatında SAML güvenlik ayarları. |
--external-auth-provider-name (İsteğe bağlı) | Giriş sayfasının SSO düğmesinde gösterilen kimlik sağlayıcının adı, örneğin, Okta. Ayarlanmadığında varsayılan olarak SAML olur. |
--external-auth-name (İsteğe bağlı) | SAML kullanıcı bilgilerinin kullanıcı adına eşlenmesi. Tam özellik adını 'http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress' gibi yapılandırmalı veya '--saml-sp-attribute-prefix' ile 'emailaddress' ile basitleştirmelisiniz. |
--external-auth-full-name (İsteğe bağlı) | SAML kullanıcı bilgilerinin kullanıcının tam adıyla eşleştirilmesi. Birden fazla öğe birleştirilebilir. Tam özellik adını 'http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name' gibi yapılandırmalı veya '--saml-sp-attribute-prefix' ile 'name' ile basitleştirmelisiniz. |
--external-auth-avatar-url (İsteğe bağlı) | SAML kullanıcı bilgilerinin kullanıcının avatar URL'sine eşlenmesi. Tam özellik adını 'http://schemas.auth0.com/picture' gibi yapılandırmalı veya '--saml-sp-attribute-prefix' ile 'resim' ile basitleştirmelisiniz. |
--external-auth-default-inactive (İsteğe bağlı) | Yeni SSO kullanıcılarının varsayılan olarak etkinleştirilmesini engeller. |
Bu seçenekleri CLI bayrakları yerine ortam değişkenleri aracılığıyla da ayarlayabilirsiniz:
Örnek: Auth0 SAML ile entegrasyon
GPUStack'i SAML sağlayıcısı olarak Auth0 ile yapılandırmak için:
- auth0'e gidin ve
Regular Web Applicationstürüyle yeni bir uygulama oluşturun.
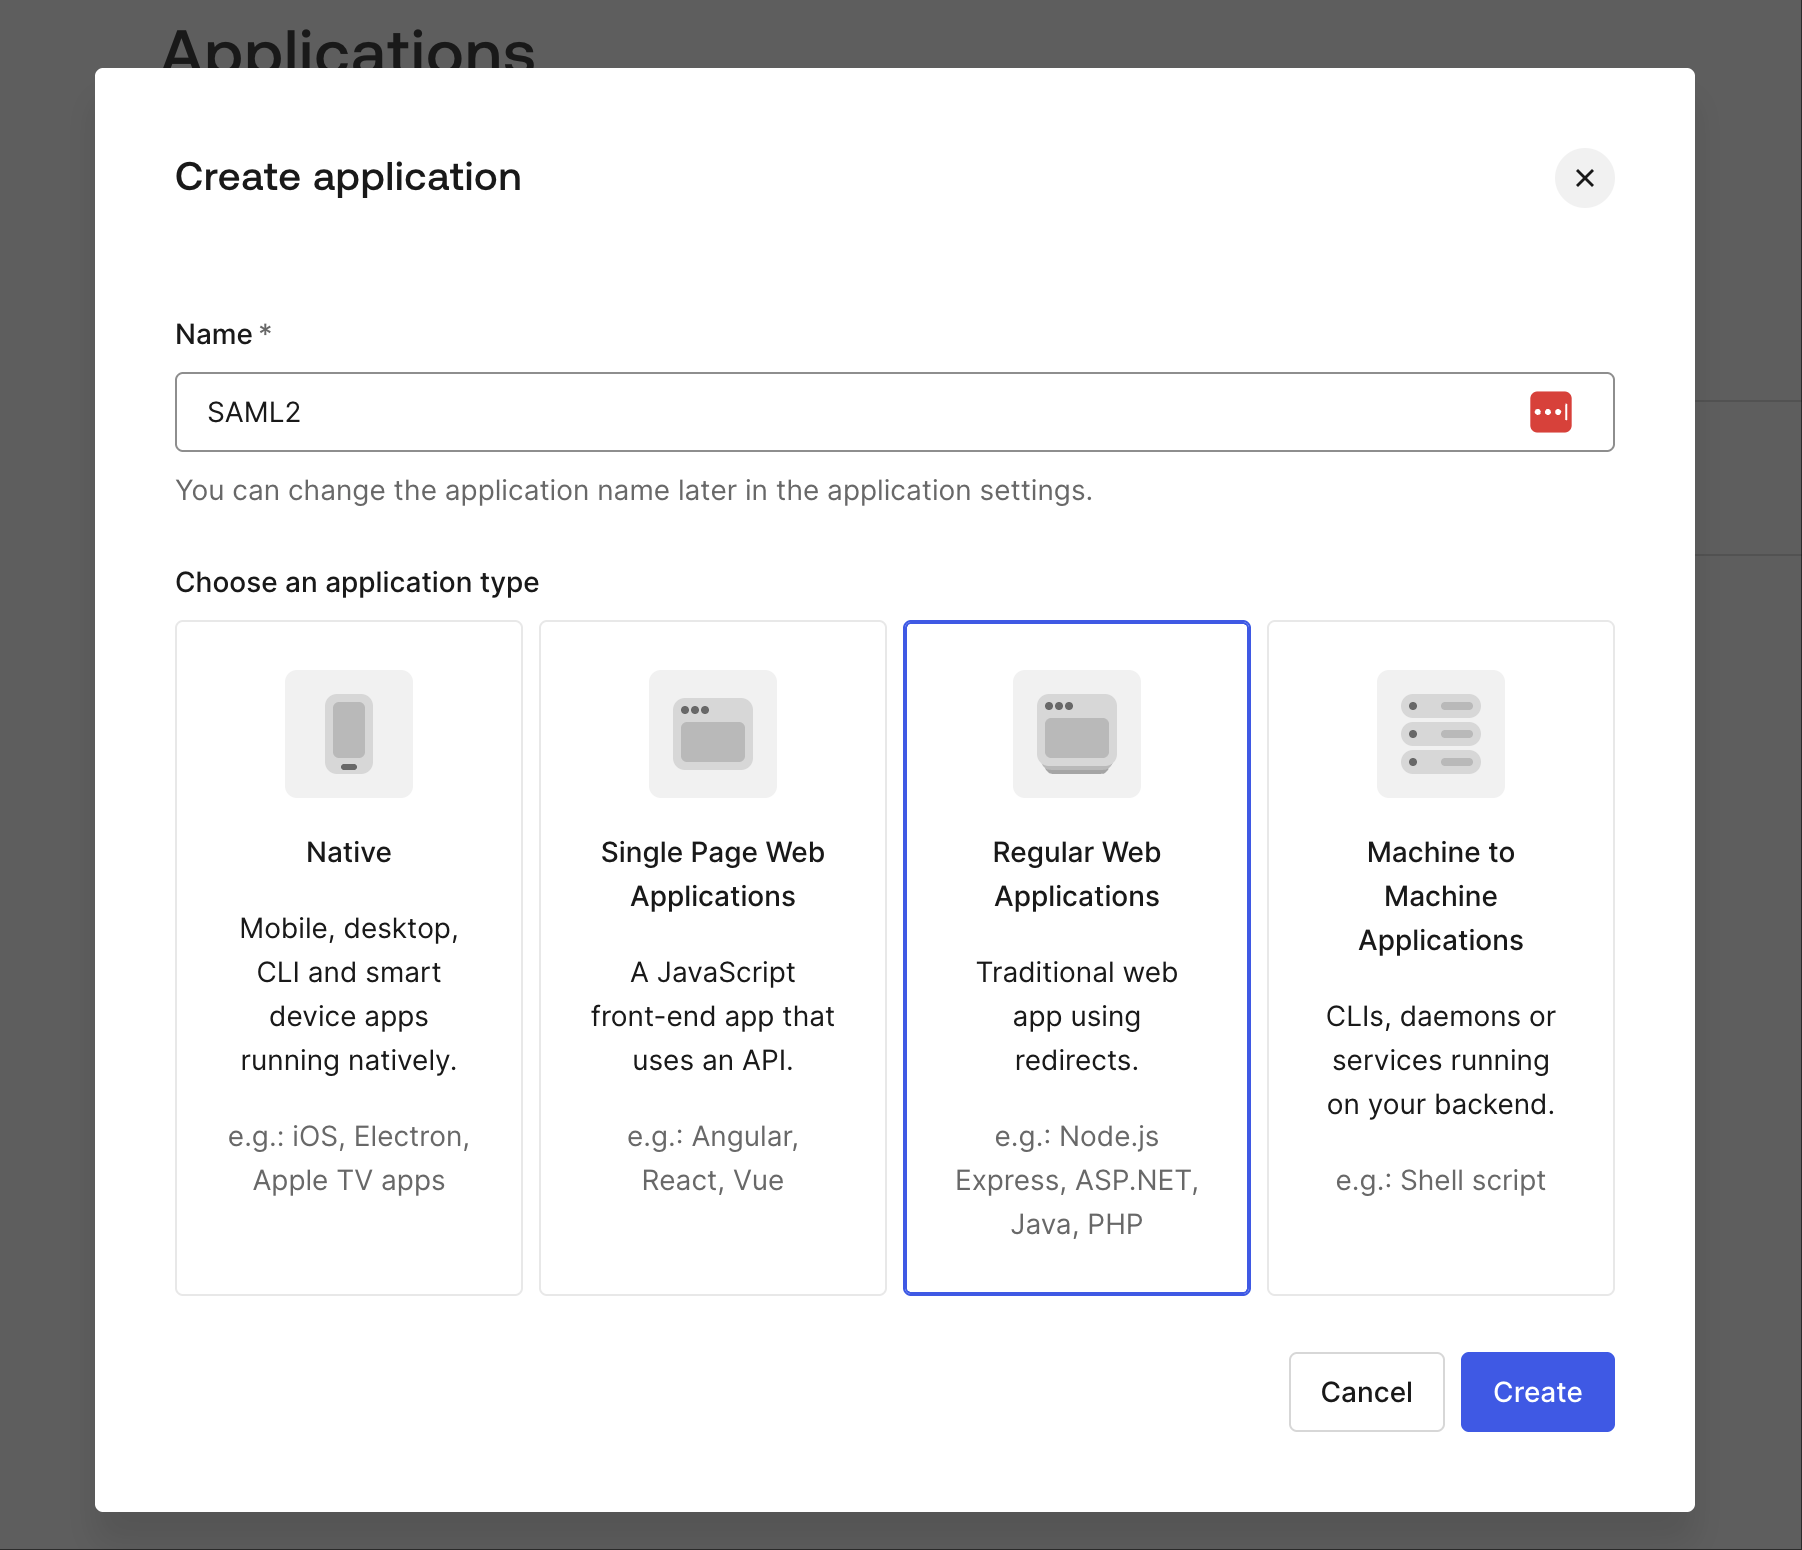
- Uygulama ayarlarından
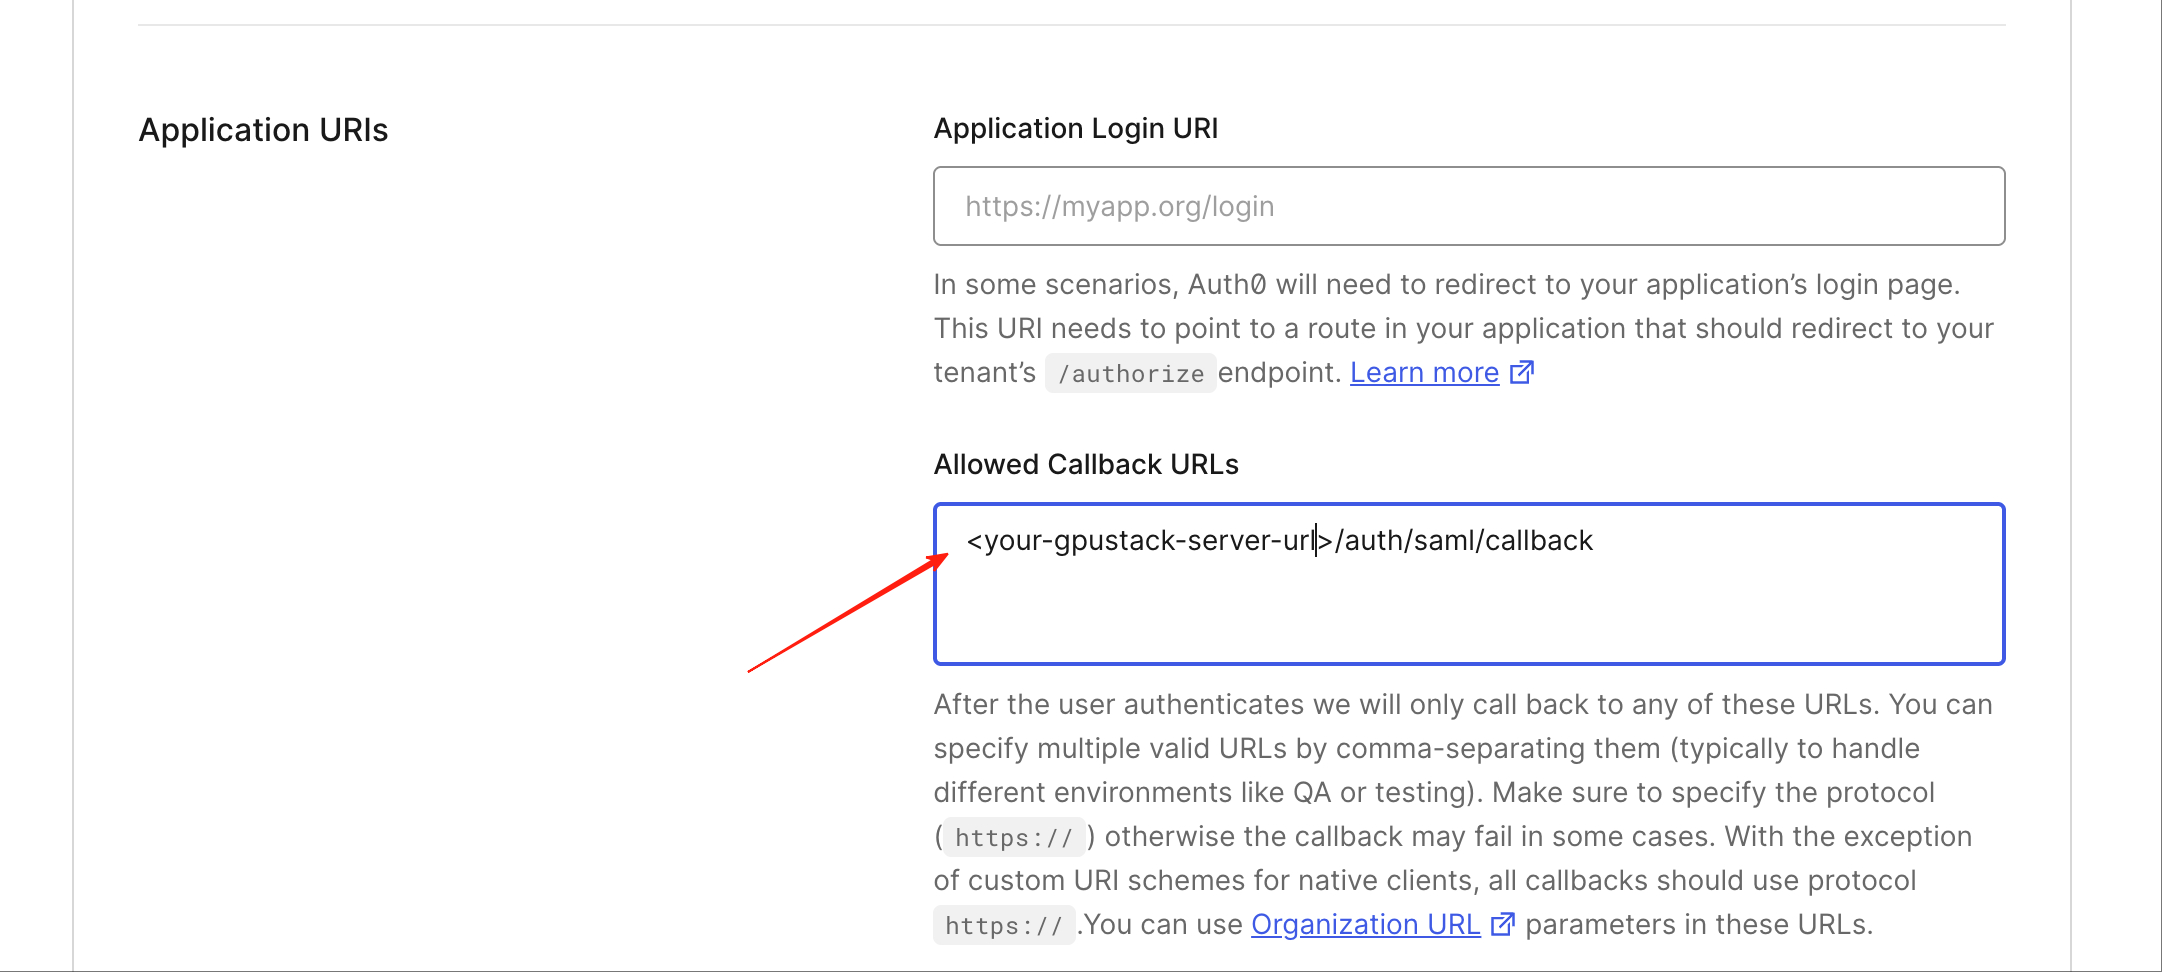
Domainalın ve İzin Verilen Geri Arama URL'lerine<your-server-url>/auth/saml/callbackekleyin. URL'yi sunucunuzun URL'siyle eşleşecek şekilde uyarlayın.
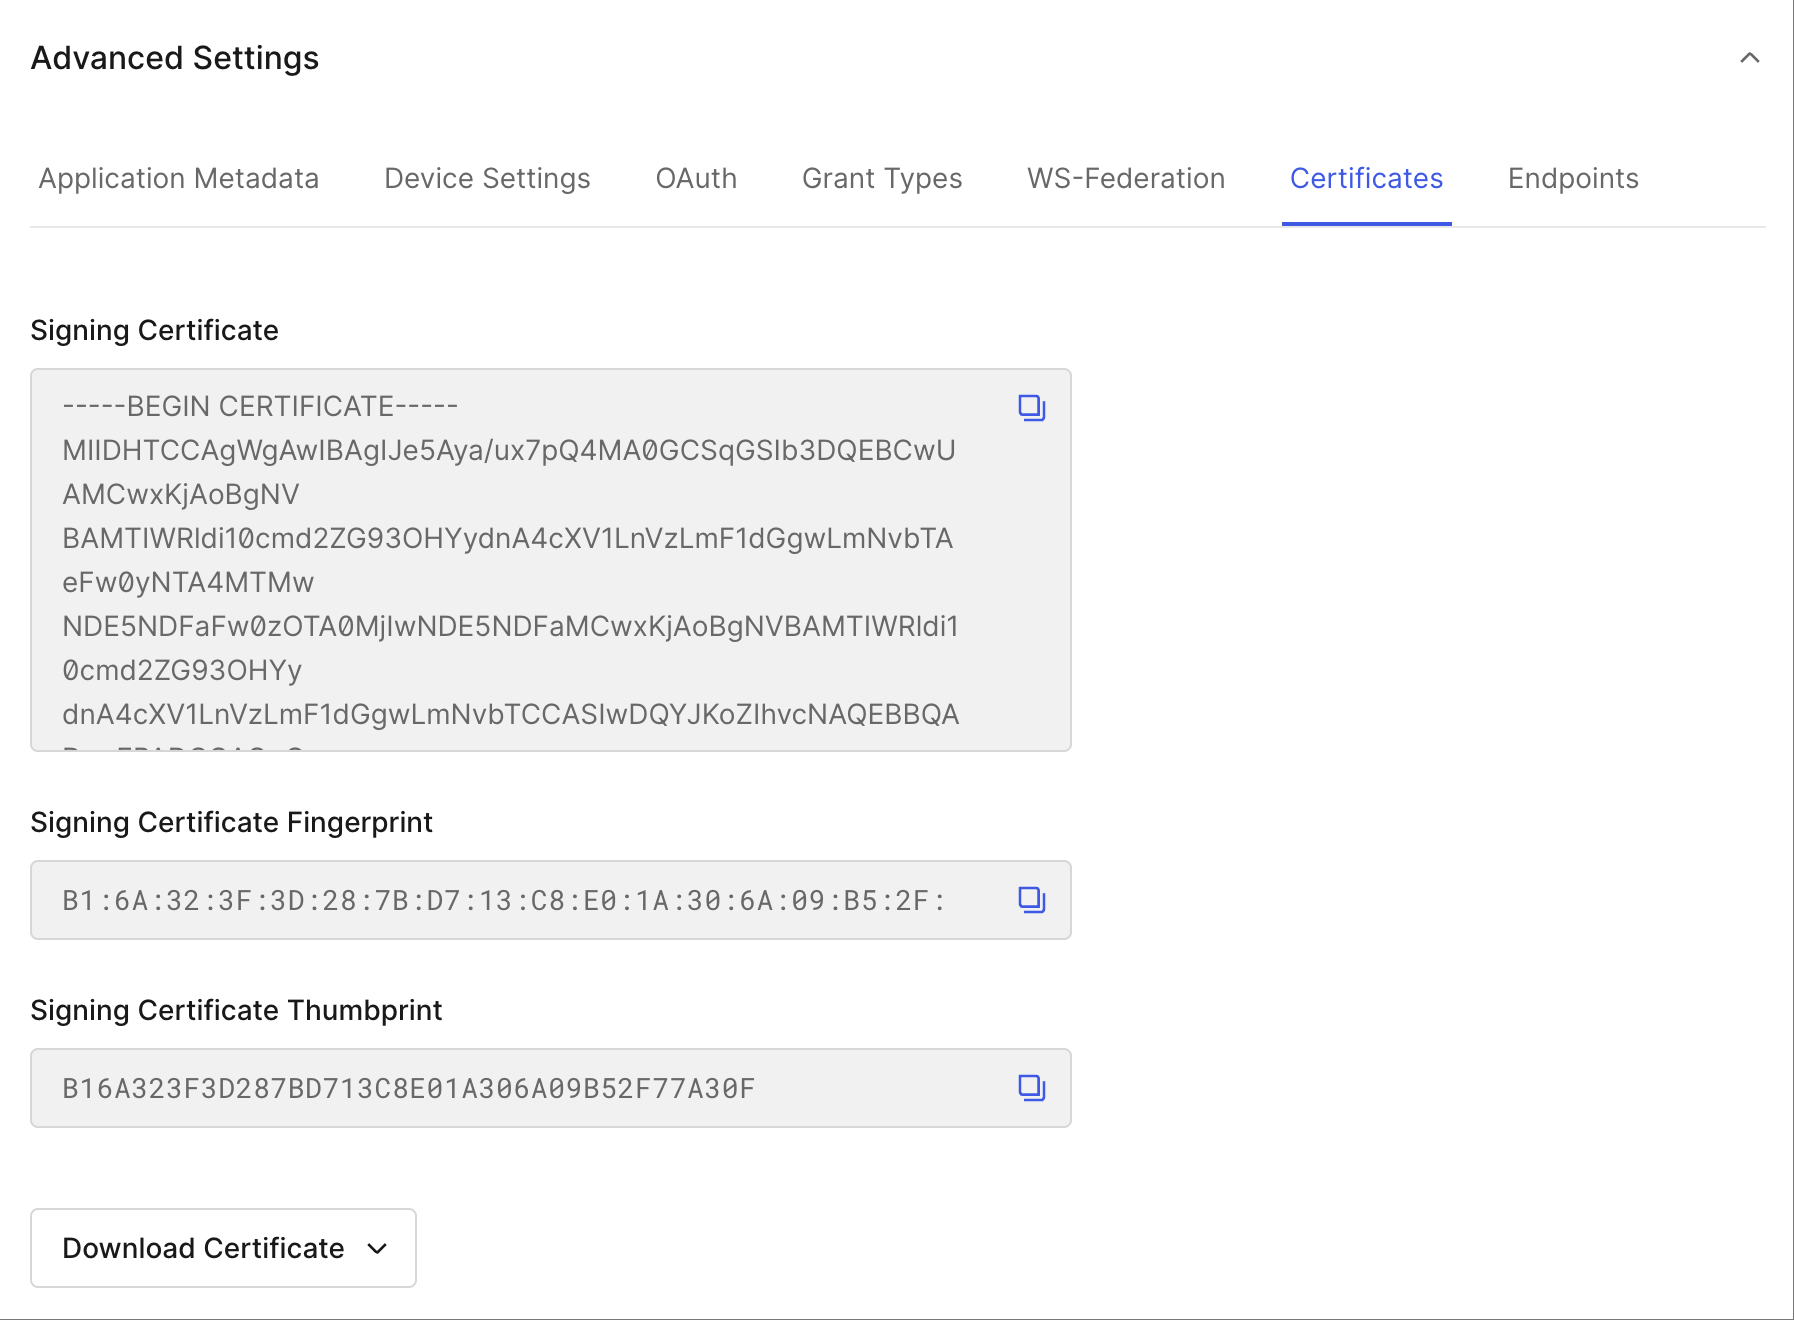
- Gelişmiş Ayarlar → Sertifikalar'de IdP
X.509 Certificate'yi kopyalayın.
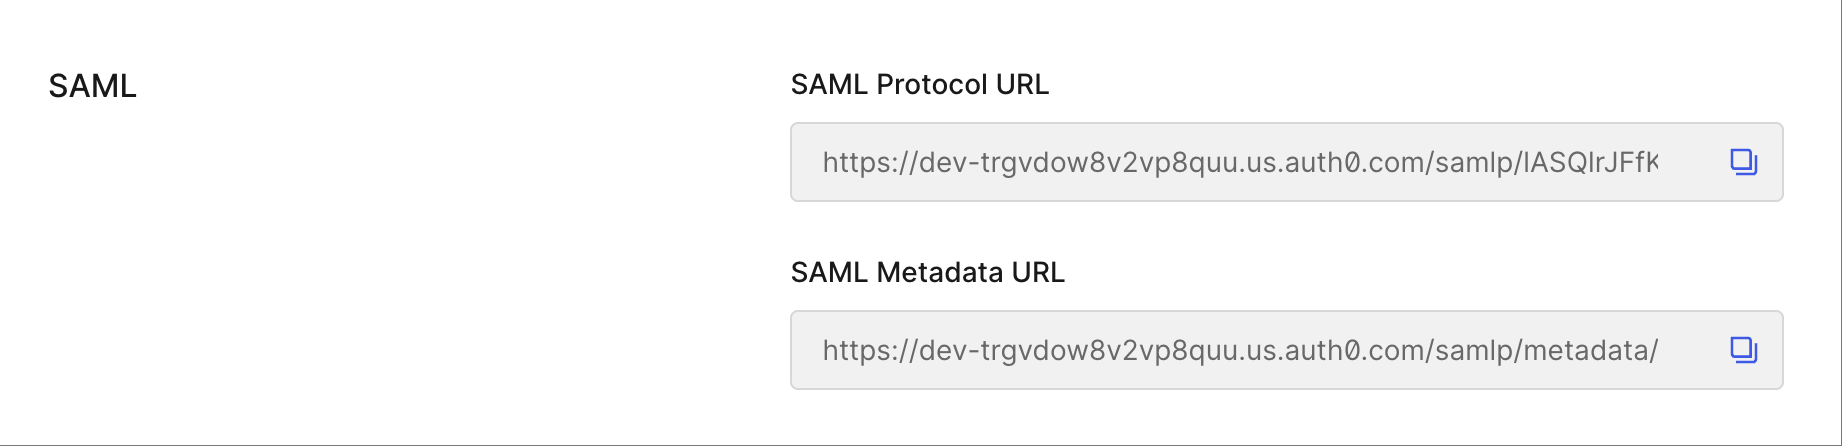
- Endpoints sekmesinde, IdP sunucunuzun URL'si olan
SAML Protocol URL'yi bulun.
- SP sertifikası ve özel anahtar oluşturun:
Not
SP yapılandırması için myservice.cert ve myservice.key kullanılacaktır.
- GPUStack'i ilgili SAML yapılandırmasıyla çalıştırın. Aşağıdaki örnekte CUDA ile Docker kullanılmaktadır:
Not
Tüm IdP'ler standart SAML Tek Oturum Kapatma (SLO) sağlamaz. Auth0 SAML bağlantıları genellikle singleLogoutService'i açığa çıkarmaz. Mevcut değilse GPUStack, oturum kapatıldığında yerel oturumları temizlemeye devam edecektir; Auth0 ile tarayıcıdan tam çıkış yapmak için, client_id ve returnTo izinli olarak OIDC v2/logout'yi kullanmayı düşünün.
CAS
Not
Modern Apereo CAS sunucuları, yerel CAS protokolünün yanı sıra OIDC ve SAML2 için modüller sunar. CAS sunucunuzdan herhangi biri etkinleştirilmişse, yukarıdaki OIDC veya SAML bölümü aracılığıyla da bağlantı kurabilirsiniz — yetenek aynıdır; sunucunuzun gerçekte ortaya çıkardığı şeyle eşleşeni seçin. Aşağıdaki yerel CAS protokolü, yalnızca CAS mevcut olduğunda (eski Apereo / eğitim / kamu dağıtımlarında yaygındır) veya en küçük entegrasyon yüzeyini istediğinizde doğru seçimdir.
GPUStack, CAS (Merkezi Kimlik Doğrulama Hizmeti) protokolü sürüm 2.0 ve 3.0'ı destekler. Oturum açma akışı tarayıcıyı <cas-server-url>/login?service=<gpustack-callback>'e yönlendirir; Başarı durumunda GPUStack, döndürülen hizmet biletini standart /serviceValidate uç noktası aracılığıyla değiştirir ve kullanıcıyı XML yanıtından hazırlar. CAS sunucusuna kayıtlı geri arama URL'si <server-url>/auth/cas/callback'i işaret etmelidir.
CAS yanıtları, cas: XML ad alanıyla veya bu ad alanı olmadan ayrıştırılır, bu nedenle vahşi ortamda çoğu sunucu, ekstra ayar gerektirmeden çalışır. CAS Tek Oturum Kapatma, /auth/logout'e bağlanır ve etkin oturum CAS'tan başlatıldığında tarayıcıyı <cas-server-url>/logout?service=<server-external-url>'ye gönderir.
CAS yapılandırması için aşağıdaki CLI bayrakları mevcuttur:
Bayrak | Açıklama |
|---|---|
--cas-server-url | CAS sunucusu temel URL'si, örneğin, https://cas.example.com/cas. Bunun ayarlanması CAS oturum açmayı etkinleştirir. |
--cas-callback-url (İsteğe bağlı) | CAS sunucusuna kayıtlı CAS geri arama URL'si. Ayarlanmadığında istek zamanında varsayılan olarak <server-url>/auth/cas/callback olur. |
--cas-validate-endpoint (İsteğe bağlı) | CAS bilet doğrulama uç noktası, --cas-server-url'e göre. Varsayılan: /p3/serviceValidate (CAS 3.0, kullanıcı özelliklerini döndürür). /serviceValidate'i yalnızca CAS-3.0 öncesi bir sunucuyu hedeflerken kullanın. |
--cas-username-attribute (İsteğe bağlı) | GPUStack kullanıcı adı olarak kullanılacak CAS XML öznitelik adı. Ayarlanmadığında varsayılan olarak CAS cas:user öğesine döner. |
--cas-full-name-attribute (İsteğe bağlı) | Kullanıcının tam adı olarak kullanılacak CAS XML öznitelik adı, örneğin, displayName. Varsa displayName özelliğine, aksi takdirde kullanıcı adına geri döner. |
--cas-avatar-attribute (İsteğe bağlı) | Kullanıcının avatar URL'si olarak kullanılacak CAS XML öznitelik adı. |
--external-auth-provider-name (İsteğe bağlı) | Giriş sayfasının SSO düğmesinde gösterilen kimlik sağlayıcının adı, örneğin, Campus SSO. Ayarlanmadığında varsayılan olarak CAS olur. |
--external-auth-default-inactive (İsteğe bağlı) | Yeni SSO kullanıcılarının varsayılan olarak etkinleştirilmesini engeller. |
Bu seçenekleri CLI bayrakları yerine ortam değişkenleri aracılığıyla da ayarlayabilirsiniz:
Örnek: Apereo CAS sunucusuyla entegrasyon
-
GPUStack'i CAS sunucusunda
serviceIdile<your-server-url>/auth/cas/callbackile eşleşen bir hizmet olarak kaydedin. Eşlemeyi düşündüğünüz özelliklere izin verin (ör.uid,displayName). -
GPUStack'i CAS yapılandırmasıyla çalıştırın. Aşağıdaki örnekte CUDA ile Docker kullanılmaktadır:
Not
CAS sunucunuz özel veya kurumsal bir CA tarafından verilen bir sertifika kullanıyorsa, CA sertifikalarını GPUStack kapsayıcısına nasıl bağlayacağınızı öğrenmek için Ek Güvenilir CA'lar'e bakın.